Highlight
Gemeinsam erfolgreich – unser valantic Team.
Lernen Sie die Menschen kennen, die mit Leidenschaft und Verantwortung bei valantic Großes bewegen.
Mehr über uns erfahrenManaged Extended Detection & Response
valantic MXDR bietet Bedrohungserkennung, -analyse und -abwehr rund um die Uhr, über die gesamte Angriffsfläche hinweg. Der Service basiert nativ auf Microsoft Sentinel und Microsoft Defender und wird von einem Security Operations Center (SOC) in Europa betrieben.
74%
der Sicherheitsvorfälle gehen auf den Faktor Mensch zurück
21 Tage
bleibt ein Angriff im Schnitt unentdeckt
€4,5 Mio.
kostet eine Datenpanne in Europa im Durchschnitt
NIS2
verpflichtet immer mehr Branchen zu wirksamer Cybersicherheit
Unternehmen brauchen einen verlässlichen Sicherheitspartner – nicht nur Tools.
Technologie allein schafft noch keinen vertrauenswürdigen Security-Betrieb. Den Unterschied machen die Menschen und Prozesse dahinter. valantic MXDR wird von einem festen Team in Europa erbracht, das die IT-Umgebung seiner Kunden behandelt wie die eigene. Ein persönlicher Service Delivery Manager kennt das jeweilige Geschäft. Analystinnen und Analysten passen die Erkennungsregeln an das tatsächliche Risikoprofil an, statt Standard-Regelwerke auszurollen. Und ein fester Governance-Rhythmus hält die Führungsebene regelmäßig auf dem Laufenden, verständlich und mit klaren Handlungsempfehlungen.
Wir verstehen das als Partnerschaft, nicht als Abo.
24/7 SOC Monitoring
Kontinuierliche Erkennung und Abwehr, auch nachts, am Wochenende und an Feiertagen.
Feste Ansprechperson vor Ort
Ein persönlicher Service Delivery Manager statt wechselnder Ticket-Warteschlangen.
SOC in der EU, DSGVO-konform
Alle Daten werden ausschließlich in der EU verarbeitet und gespeichert.
Umfangreiches Microsoft Know-how
Wir implementieren, optimieren und betreiben Sentinel und Defender, statt nur Lizenzen zu verkaufen.
Prävention im Blick, Erkennung im Fokus
Wir reduzieren die Angriffsfläche proaktiv, statt Angriffe erst im Nachhinein zu erkennen.
Reporting für die Geschäftsführung
Quartalsweise Governance-Termine und Management-Reports in der Sprache der Führungsebene.
Endpunkte, Netzwerk, Identitäten & Verhalten
Alle Telemetriedaten, inklusive Netzwerk-Telemetrie und User and Entity Behavior Analytics (UEBA), auf einer einzigen Plattform zusammengeführt und korreliert.
| Endpoints (EDR) | PCs, Server und Workstations – über Defender for Endpoint |
| Network-Telemetrie | Erkennung von Lateral Movement und Command-and-Control-Kommunikation (C2) |
| Identitäten | Anmeldungen und Rechteänderungen – über Defender for Identity |
| Cloud & SaaS | Azure, M365, Teams, SharePoint |
| UEBA | Verhaltensanalyse von Benutzerkonten und Entitäten, Erkennung von Insider-Bedrohungen und Anomalien |
| Threat Intelligence | Globale IOC- und Threat-Feeds, Anreicherung in Echtzeit |
| Geschäftskritische Anwendungen | ERP-, Finanz- und Fachsysteme – angebunden über verfügbare Logs |
SOAR-Playbooks und KI übernehmen Triage, Anreicherung und Eindämmung automatisch. Analystinnen und Analysten konzentrieren sich auf das, was menschliches Urteilsvermögen erfordert.
Wir reduzieren die Angriffsfläche proaktiv und stoppen Vorfälle, bevor sie eskalieren.
Azure Logic Apps bewerten jeden Alert direkt beim Eingang und stufen ihn nach Schweregrad ein.
Alles auf einen Blick: Echtzeit-Dashboards, aktueller Status aller Vorfälle, SLA-Tracking und vollständiges Reporting.
Sicherheitsvorfälle fließen direkt in bestehende ITSM-Workflows – ohne Parallelsysteme und ohne doppelte Erfassung.
Onboarding mit klarer Governance: standardisiert, versioniert, nachvollziehbar und jederzeit wiederholbar.
Technologie erkennt. Menschen entscheiden. Prozesse machen die Reaktion wiederholbar. valantic MXDR basiert auf drei Ebenen, die sich gegenseitig verstärken:
MXDR — auf Basis von Microsoft Defender
Für Unternehmen, die bereits in Microsoft 365 oder Azure investieren, nutzt MXDR die vorhandenen Lizenzen voll aus, statt einen weiteren Anbieter-Stack hinzuzufügen.
Microsoft Sentinel
SIEM + SOAR: das Herzstück des SOC, das Telemetriedaten in großem Umfang korreliert.
Defender for Endpoint
EDR für Workstations und Server.
Defender for Identity
Erkennung und Abwehr identitätsbasierter Bedrohungen.
Defender for Cloud
Schutz von Cloud-Workloads in Azure und Multi-Cloud-Umgebungen.
Defender for Office 365
Schutz für E-Mail, Teams und SharePoint.
Defender für Cloud Apps
Transparenz über SaaS-Anwendungen und Schatten-IT.
Mit valantic mehr aus Microsoft Sentinel und Defender herausholen
Wir betreuen den gesamten Stack: mit proaktiver Feinabstimmung, laufender Optimierung und kontinuierlicher Anreicherung durch aktuelle Threat Intelligence. So zahlt sich die Investition in die Microsoft Security Suite aus – mit höherer Resilienz, schnellerer Reaktion und SIEM und XDR, die als ein System arbeiten statt als zwei.
Und weil alles auf Microsoft basiert, bleibt die Sicherheit immer auf dem neuesten Stand.
Neue Sicherheitsfunktionen von Microsoft prüfen wir als Teil des Service fortlaufend. Relevante Funktionen aktivieren wir gemeinsam mit unseren Kunden – abhängig von den technischen und lizenzrechtlichen Voraussetzungen.
Ihr Weg zum einsatzbereiten SOC
Kunden mit bestehender Microsoft Sentinel Umgebung sind in der Regel nach 4–6 Wochen startklar: Onboarding und Übergang zur aktiven Bedrohungserkennung sind dann abgeschlossen. Bei einem kompletten Neuaufbau planen wir den Umfang individuell, abhängig von der vorhandenen Infrastruktur und den Anforderungen.
Jede Transformation verändert nicht nur, wie ein Unternehmen arbeitet, sondern auch, wo es angreifbar ist. Reine MXDR-Anbieter steigen meist erst ein, wenn die neue IT-Landschaft live ist. valantic ist dagegen von Anfang an dabei: Wir unterstützen Kunden bei der Transformation ihrer Geschäfts- und IT-Landschaft, sichern diese Transformation von Beginn an ab und betreiben die Sicherheitsebene auch nach Projektabschluss weiter. Damit ist MXDR kein isolierter Service, sondern fester Bestandteil des valantic Angebots für Security & Transformation.
So arbeiten Kunden mit einem Partner, der für Transformation und Sicherheit gleichermaßen verantwortlich ist – vom ersten Workshop bis zum täglichen Betrieb.
Verpflichtet die EU-Mitgliedstaaten, strengere Cybersicherheitsvorgaben einzuführen und konsequenter durchzusetzen.
LEARN MORE LEARN MORE
Blog · 20. März 2025
2025 stehen Banken und deren Dienstleister*innen vor einer Vielzahl neuer Herausforderungen: Cyberangriffe nehmen zu, digitale Abhängigkeiten wachsen und DORA bringt tiefgreifende Veränderungen mit sich. Doch welche Aspekte werden die Aufsichtsbehörden 2025 besonders kritisch prüfen?
Weiterlesen Bankenaufsicht 2025: Cyberresilienz und DORA im Fokus
Ein erfahrenes Team, verlässliche Partner und eine lückenlose Vorbereitung, um in einer Cyberkrise sofort handeln zu können.
MEHR ERFAHREN MEHR ERFAHREN

Cyberkrisen passieren. Entscheidend ist, was danach kommt. Unser Incident Response Service sorgt dafür, dass Unternehmen sofort handeln können.
MEHR ERFAHREN MEHR ERFAHREN
Gemeinsam entwickeln wir ein individuelles Paket aus Präventionsmaßnahmen und ergänzen es um ein Frühwarnsystem: unser Darknet-Monitoring.
MEHR ERFAHREN MEHR ERFAHREN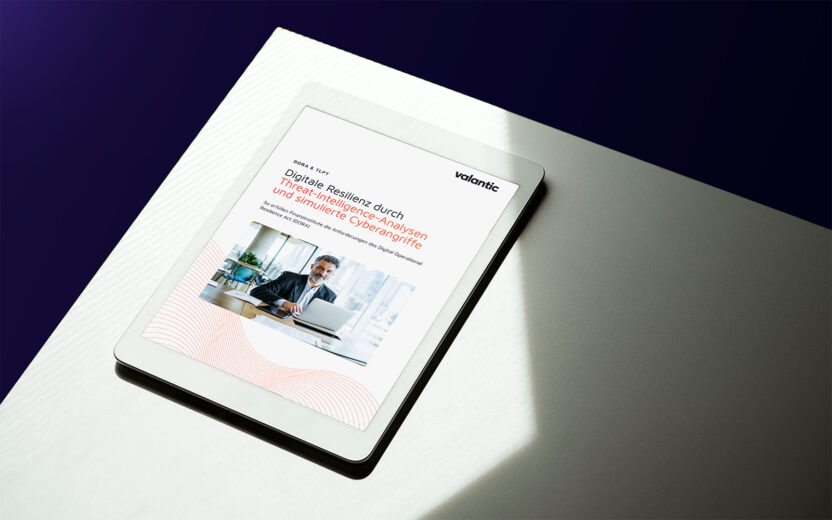
Download
Dieses Whitepaper erläutert, wie Banken und Finanzdienstleister mit Threat-Intelligence-Analysen und simulierten Cyberangriffen (TLPT) die Anforderungen des Digital Operational Resilience Act (DORA) erfüllen und ihre Cybersecurity langfristig stärken.
Download Whitepaper: DORA & TLPT – Digitale Resilienz durch Threat-Intelligence-Analysen und simulierte CyberangriffeIhr valantic Kontakt
Thomas Lang
Partner & Managing Director
valantic Division Digital Strategy & Analytics