Destaque
Sucesso conjunto – com parcerias sólidas
Com os nossos parceiros, criamos soluções inovadoras e um impacto real para o seu futuro digital.
Os nossos parceirosThis website is also available in your language.
Sobre nós
Destaque
Sucesso conjunto – com parcerias sólidas
Com os nossos parceiros, criamos soluções inovadoras e um impacto real para o seu futuro digital.
Os nossos parceirosSobre nós
Destaque
Sucesso conjunto – com parcerias sólidas
Com os nossos parceiros, criamos soluções inovadoras e um impacto real para o seu futuro digital.
Os nossos parceirosNossa missão: Excelência digital para nossos clientes.
Com profundo “know-how”, valores claros e uma cultura corporativa vibrante, moldamos transformações digitais que geram impacto real.
A «kill chain» é um conceito de segurança informática que descreve o desenrolar típico de um ciberataque em várias fases sucessivas. O objetivo deste modelo é compreender e analisar melhor o ataque e interrompê-lo em pontos específicos, a fim de evitar danos maiores.
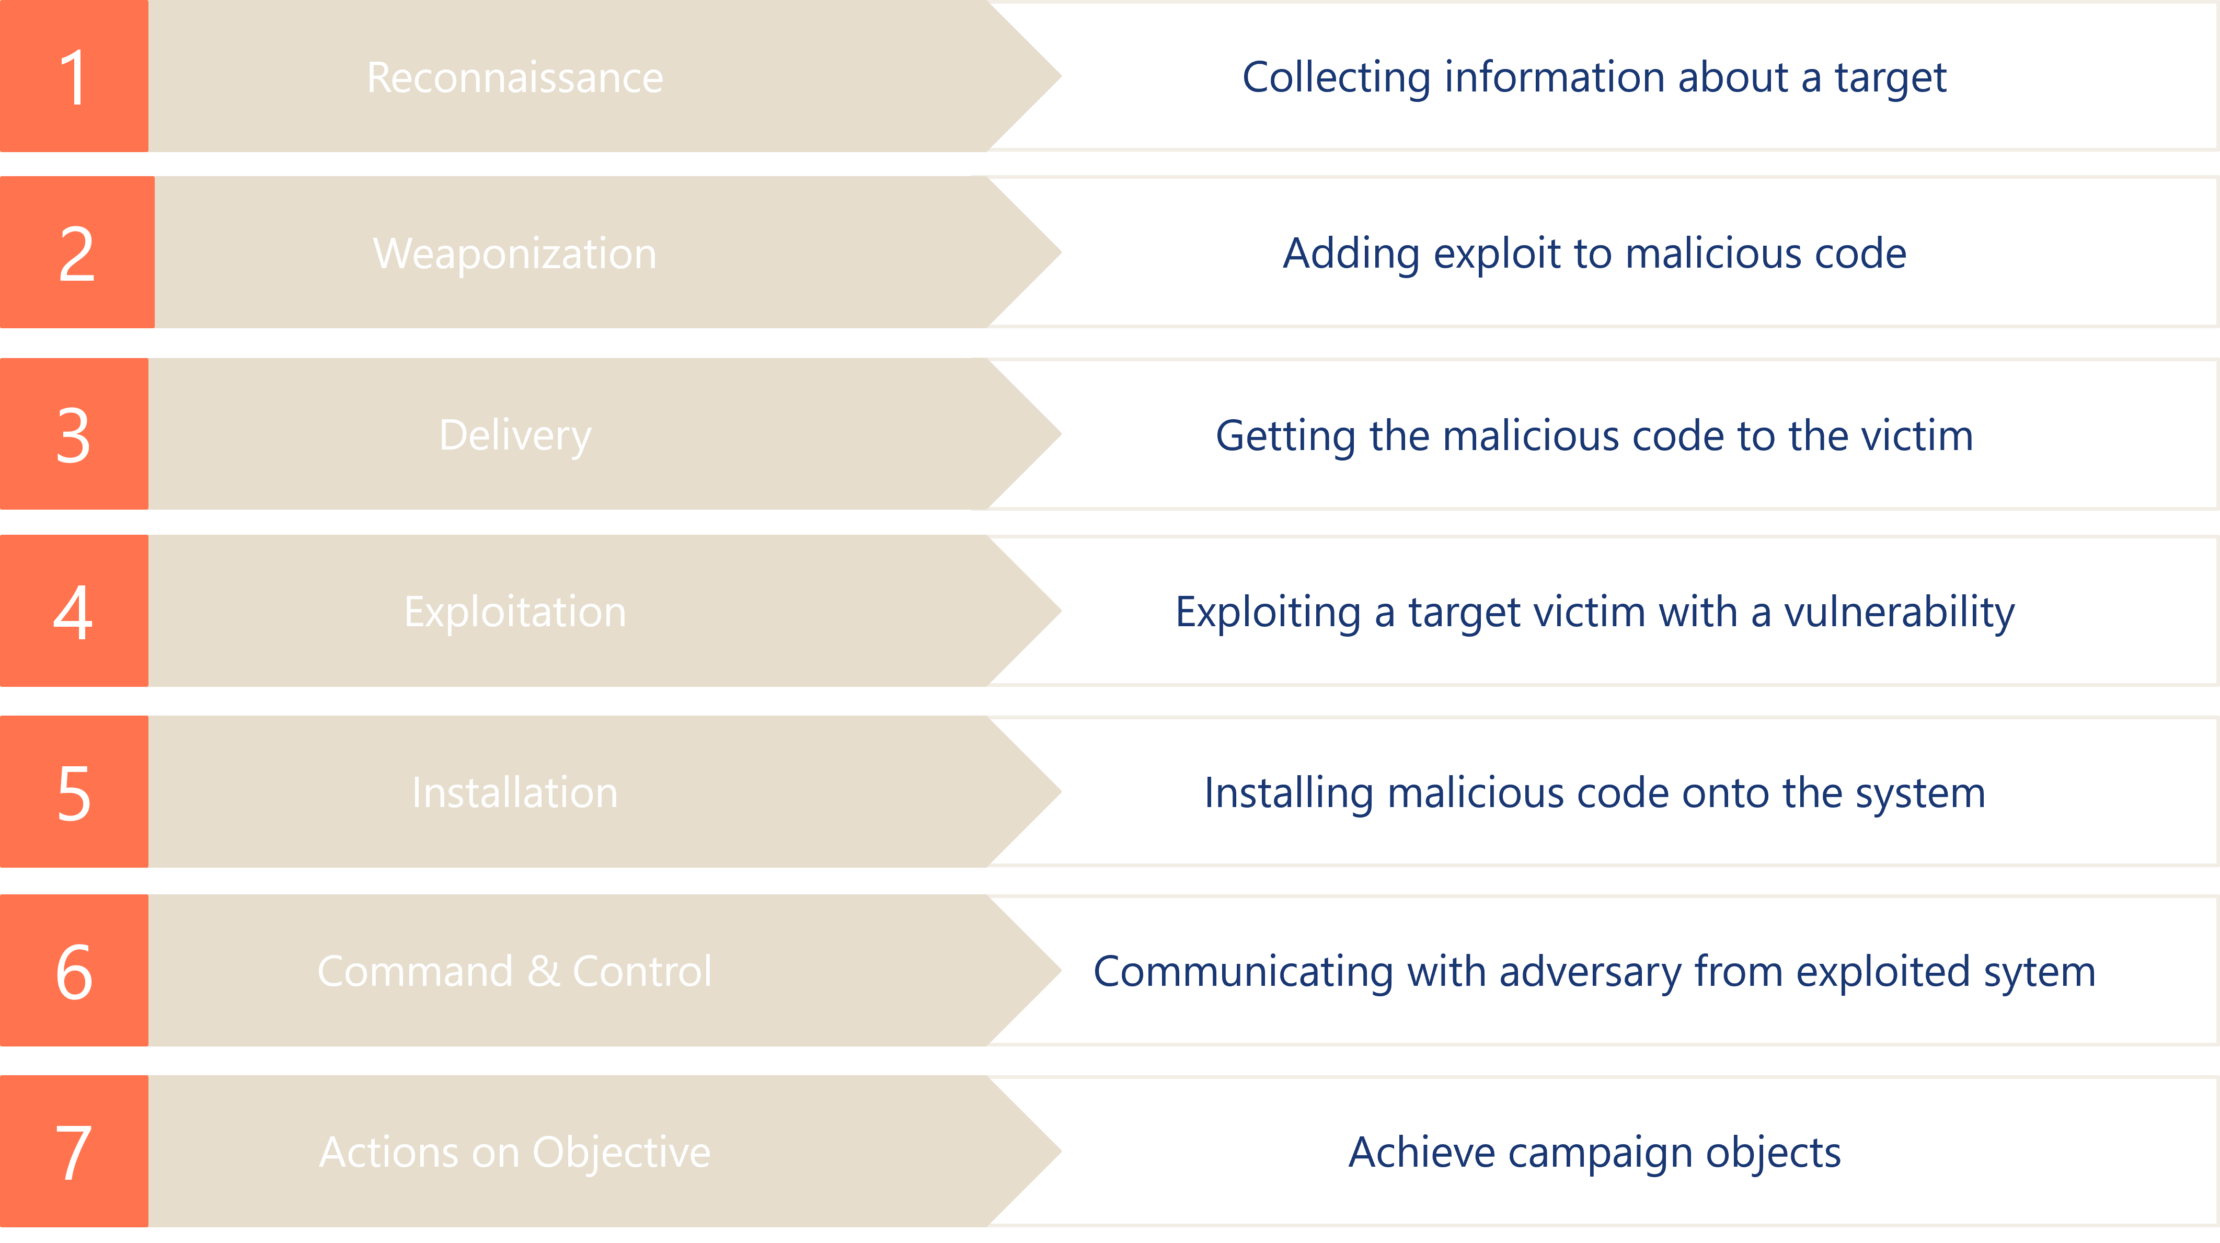
O termo tem origem no setor militar. Na cibersegurança, tornou-se conhecido através do chamado modelo «Cyber Kill Chain», desenvolvido pela Lockheed Martin. Este modelo divide um ataque em sete fases clássicas: reconhecimento, desenvolvimento de armas, disseminação, entrega, exploração, instalação, comando e controlo, e concretização do alvo (por exemplo, roubo de dados ou sabotagem).
Ao compreender em que fase da cadeia de ataque um ataque se encontra, as equipas de segurança podem definir contramedidas adequadas, tais como bloquear atividades suspeitas numa fase inicial, desativar pontos de acesso comprometidos ou implementar IOCs direcionados.
Atualmente, a «kill chain» é uma componente central das estratégias de segurança modernas. Ajuda a analisar os ataques de forma estruturada, a classificar melhor as ameaças e a priorizar eficazmente as medidas defensivas.