Highlight
Samen succesvol – met sterke partners.
Samen met onze partners creëren we innovatieve oplossingen en echte impact voor uw digitale toekomst.
Onze PartnersThis website is also available in your language.
Over ons
Over ons
Highlight
Samen succesvol – met sterke partners.
Samen met onze partners creëren we innovatieve oplossingen en echte impact voor uw digitale toekomst.
Onze PartnersOver ons
Highlight
Samen succesvol – met sterke partners.
Samen met onze partners creëren we innovatieve oplossingen en echte impact voor uw digitale toekomst.
Onze PartnersExcellence through expertise. Dat is valantic.
Met diepgaande kennis, duidelijke waarden en een levendige bedrijfscultuur geven we vorm aan digitale transformaties die echt impact maken.
Werken bij
Blog
Maak kennis met Digital SHEro: Julia
Naar het interview met JuliaWerken bij
Blog
Maak kennis met Digital SHEro: Julia
Naar het interview met JuliaWerken bij valantic – samen echt verschil maken.
Ben je op zoek naar een professionele omgeving met uitdagende digitale projecten voor gerenommeerde klanten? Dan ben je hier aan het juiste adres.
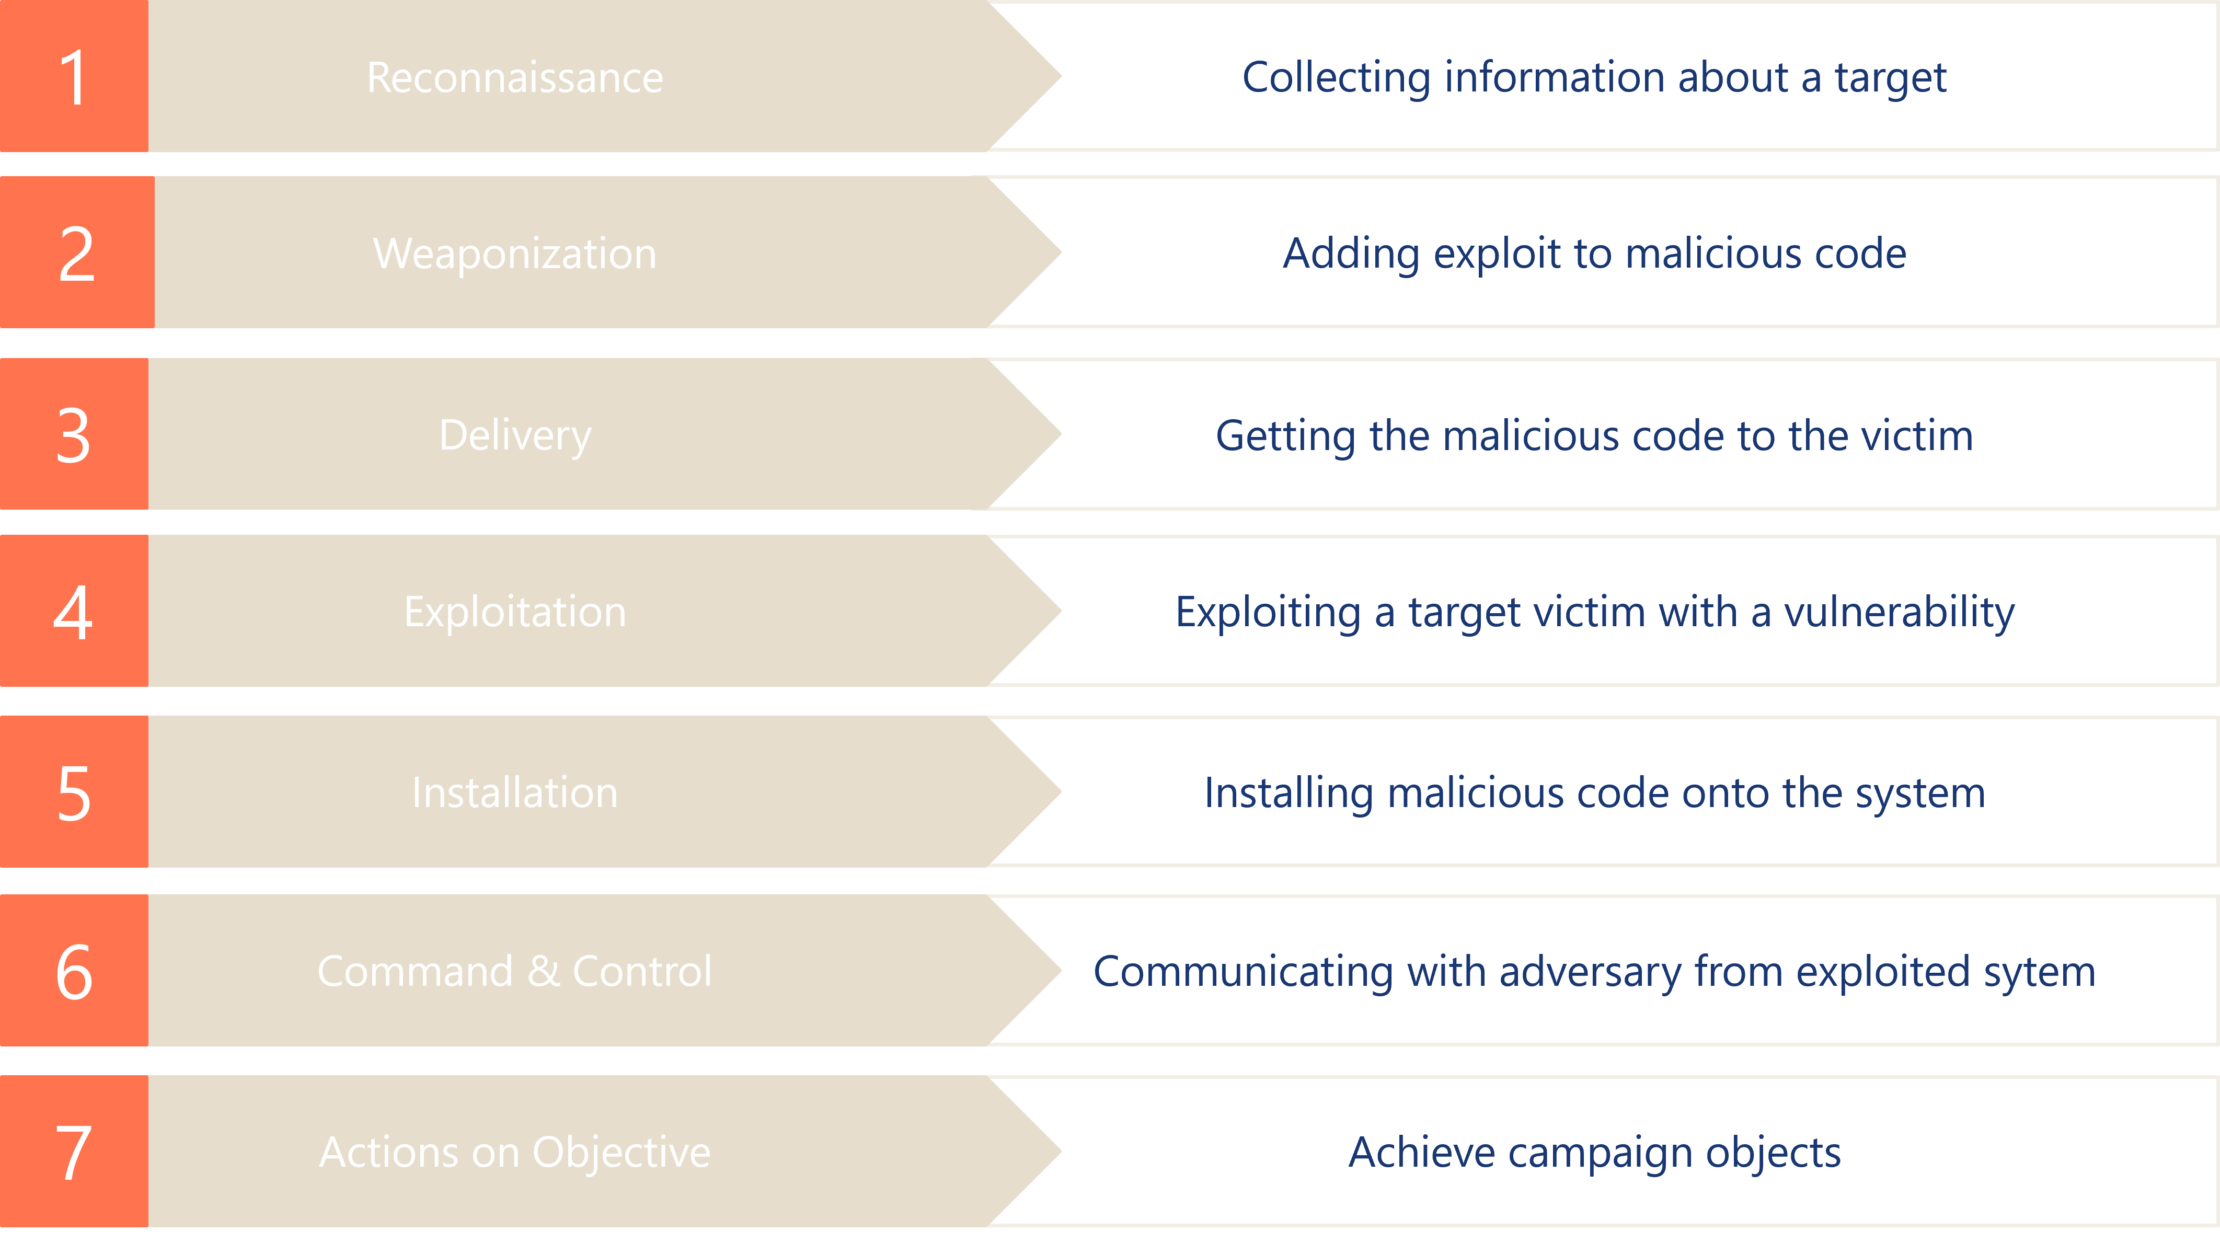
De kill chain is een concept uit de IT-beveiliging dat het typische verloop van een cyberaanval in verschillende opeenvolgende fasen beschrijft. Het doel van dit model is om de aanval beter te begrijpen en te analyseren en deze op specifieke punten te onderbreken om grotere schade te voorkomen.
De term is oorspronkelijk afkomstig uit de militaire sector. In de cyberbeveiliging is de term bekend geworden door het zogenaamde Cyber Kill Chain-model, ontwikkeld door Lockheed Martin. Dit model verdeelt een aanval in zeven klassieke fasen: verkenning, wapenontwikkeling, verspreiding, levering, exploitatie, installatie, commando en controle, en het bereiken van het doel (bijvoorbeeld gegevensdiefstal of sabotage).
Door te begrijpen in welke fase van de kill chain een aanval zich bevindt, kunnen beveiligingsteams passende tegenmaatregelen nemen, zoals het vroegtijdig blokkeren van verdachte activiteiten, het uitschakelen van gecompromitteerde toegangspunten of het inzetten van gerichte IOC’s.
Tegenwoordig vormt de kill chain een centraal onderdeel van moderne beveiligingsstrategieën. Het helpt om aanvallen op een gestructureerde manier te analyseren, bedreigingen beter te classificeren en defensieve maatregelen effectief te prioriteren.