Highlight
Juntos hacia el éxito: nuestro equipo de valantic.
Conoce a las personas que aportan pasión y responsabilidad para impulsar el éxito en valantic.
¡Conócenos!This website is also available in your language.
Sobre nosotros
Sobre nosotros
Highlight
Juntos hacia el éxito: nuestro equipo de valantic.
Conoce a las personas que aportan pasión y responsabilidad para impulsar el éxito en valantic.
¡Conócenos!Sobre nosotros
Highlight
Juntos hacia el éxito: nuestro equipo de valantic.
Conoce a las personas que aportan pasión y responsabilidad para impulsar el éxito en valantic.
¡Conócenos!Nuestra misión: Excelencia digital para nuestros clientes.
Con una amplia experiencia, unos valores claros y una cultura corporativa dinámica, impulsamos transformaciones digitales que generan un impacto real.
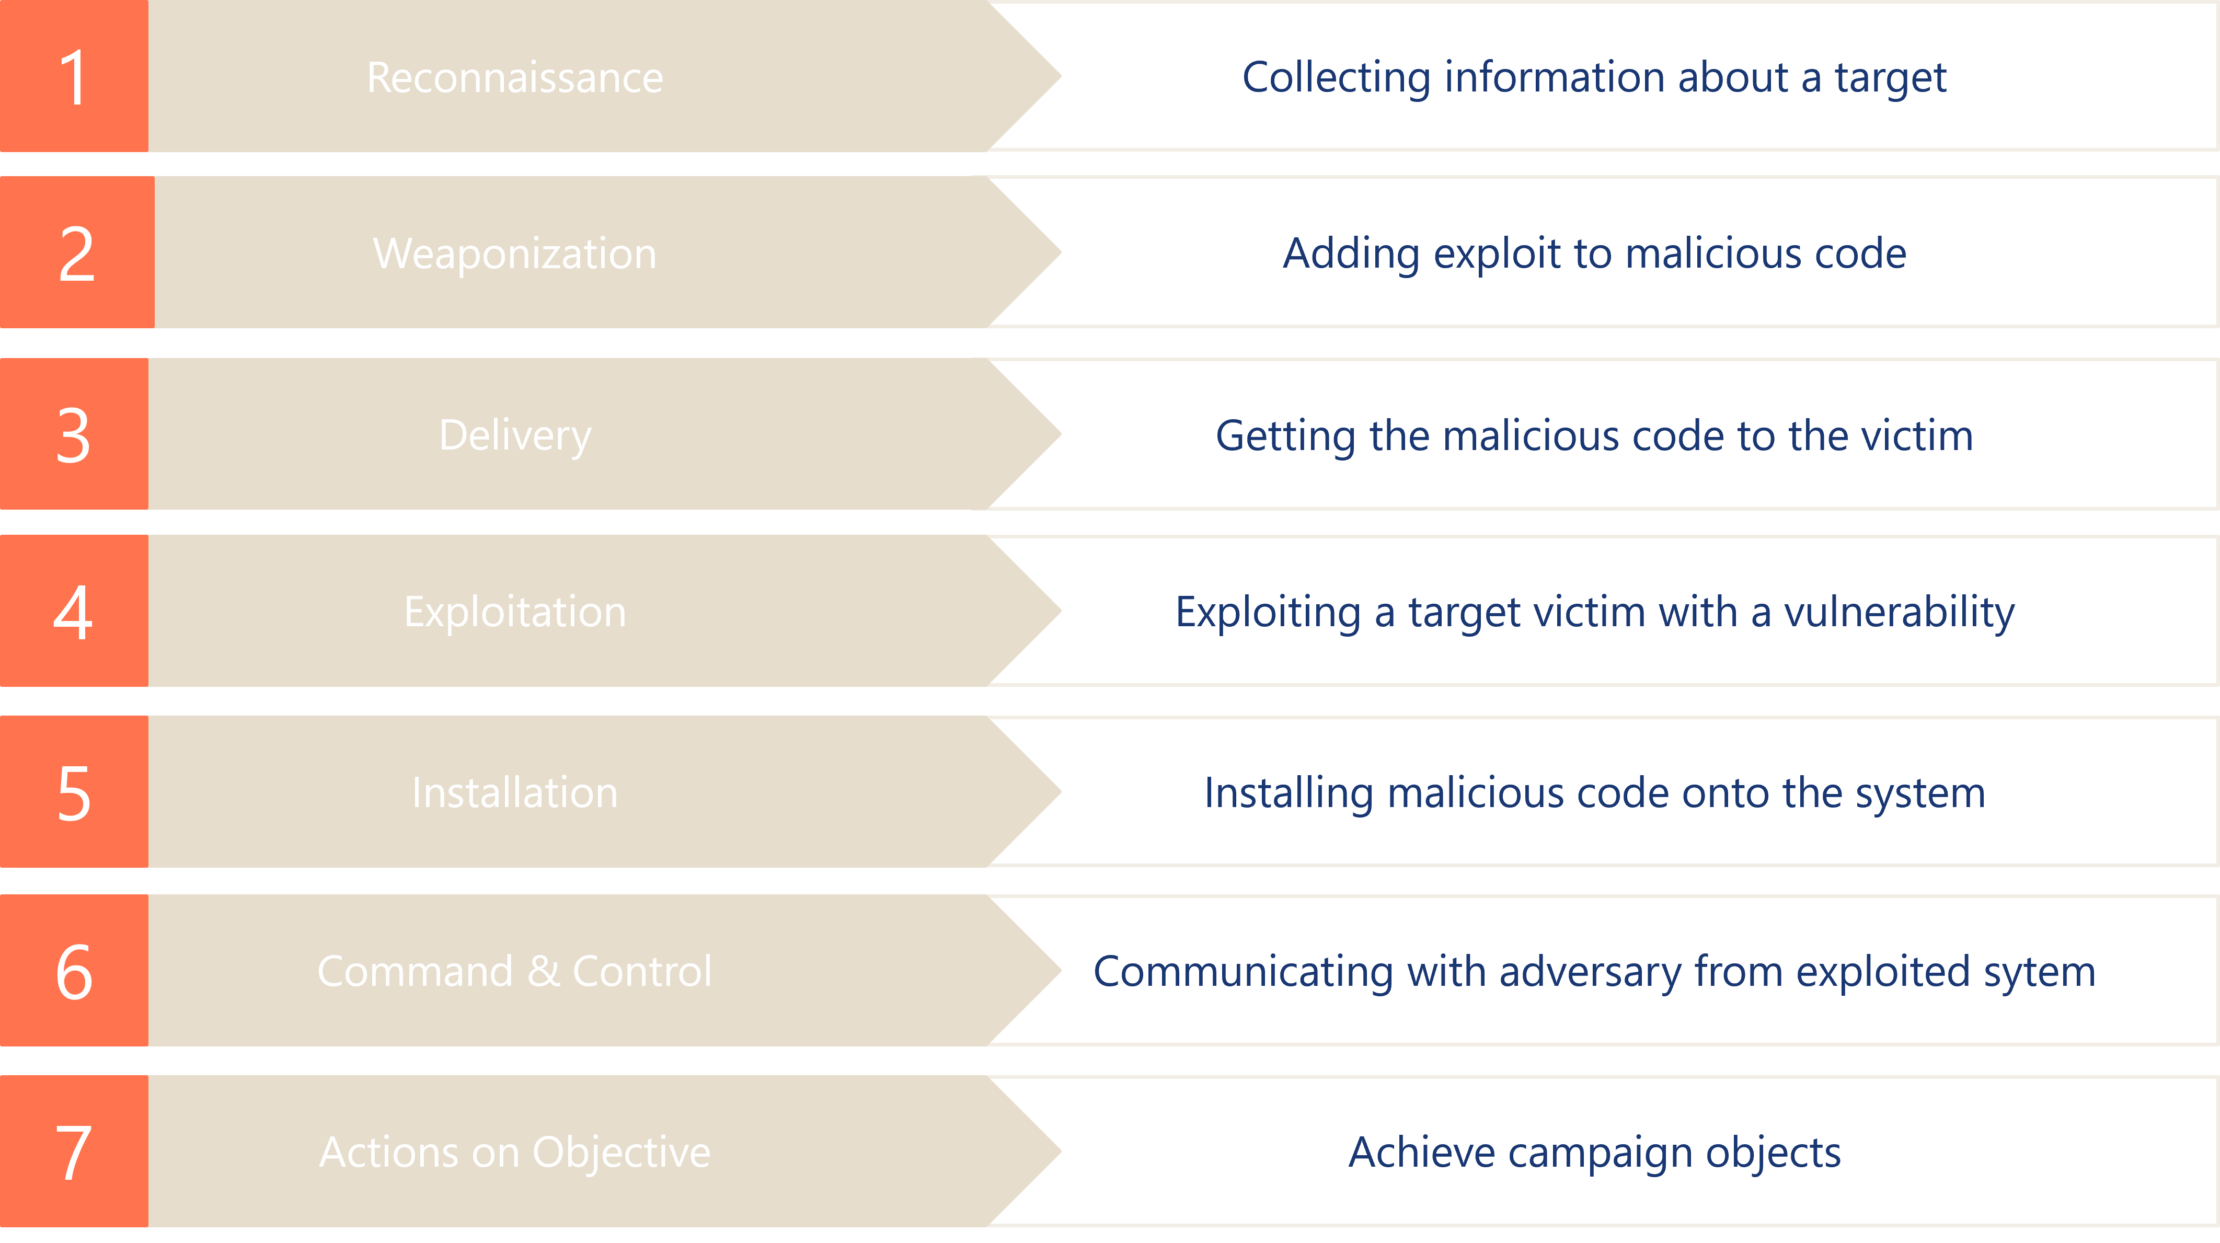
La «cadena de ataque» es un concepto de seguridad informática que describe el desarrollo típico de un ciberataque en varias fases sucesivas. El objetivo de este modelo es comprender y analizar mejor el ataque e interrumpirlo en puntos específicos para evitar daños mayores.
El término proviene originalmente del ámbito militar. En el ámbito de la ciberseguridad, se dio a conocer a través del denominado modelo «Cyber Kill Chain», desarrollado por Lockheed Martin. Este modelo desglosa un ataque en siete fases clásicas: reconocimiento, desarrollo de armas, difusión, entrega, explotación, instalación, mando y control, y consecución del objetivo (por ejemplo, robo de datos o sabotaje).
Al comprender en qué fase de la cadena de ataque se encuentra un ataque, los equipos de seguridad pueden derivar las contramedidas adecuadas, como bloquear precozmente la actividad sospechosa, cerrar los puntos de acceso comprometidos o desplegar indicadores de compromiso (IOC) específicos.
Hoy en día, la cadena de ataque es un componente central de las estrategias de seguridad modernas. Ayuda a analizar los ataques de forma estructurada, a clasificar mejor las amenazas y a priorizar eficazmente las medidas defensivas.