Highlight
Samen succesvol – met sterke partners.
Samen met onze partners creëren we innovatieve oplossingen en echte impact voor uw digitale toekomst.
Onze PartnersThis website is also available in your language.
Over ons
Over ons
Highlight
Samen succesvol – met sterke partners.
Samen met onze partners creëren we innovatieve oplossingen en echte impact voor uw digitale toekomst.
Onze PartnersOver ons
Highlight
Samen succesvol – met sterke partners.
Samen met onze partners creëren we innovatieve oplossingen en echte impact voor uw digitale toekomst.
Onze PartnersExcellence through expertise. Dat is valantic.
Met diepgaande kennis, duidelijke waarden en een levendige bedrijfscultuur geven we vorm aan digitale transformaties die echt impact maken.
Werken bij
Blog

Maak kennis met Digital SHEro: Julia
Naar het interview met JuliaWerken bij
Blog
Maak kennis met Digital SHEro: Julia
Naar het interview met JuliaWerken bij valantic – samen echt verschil maken.
Ben je op zoek naar een professionele omgeving met uitdagende digitale projecten voor gerenommeerde klanten? Dan ben je hier aan het juiste adres.
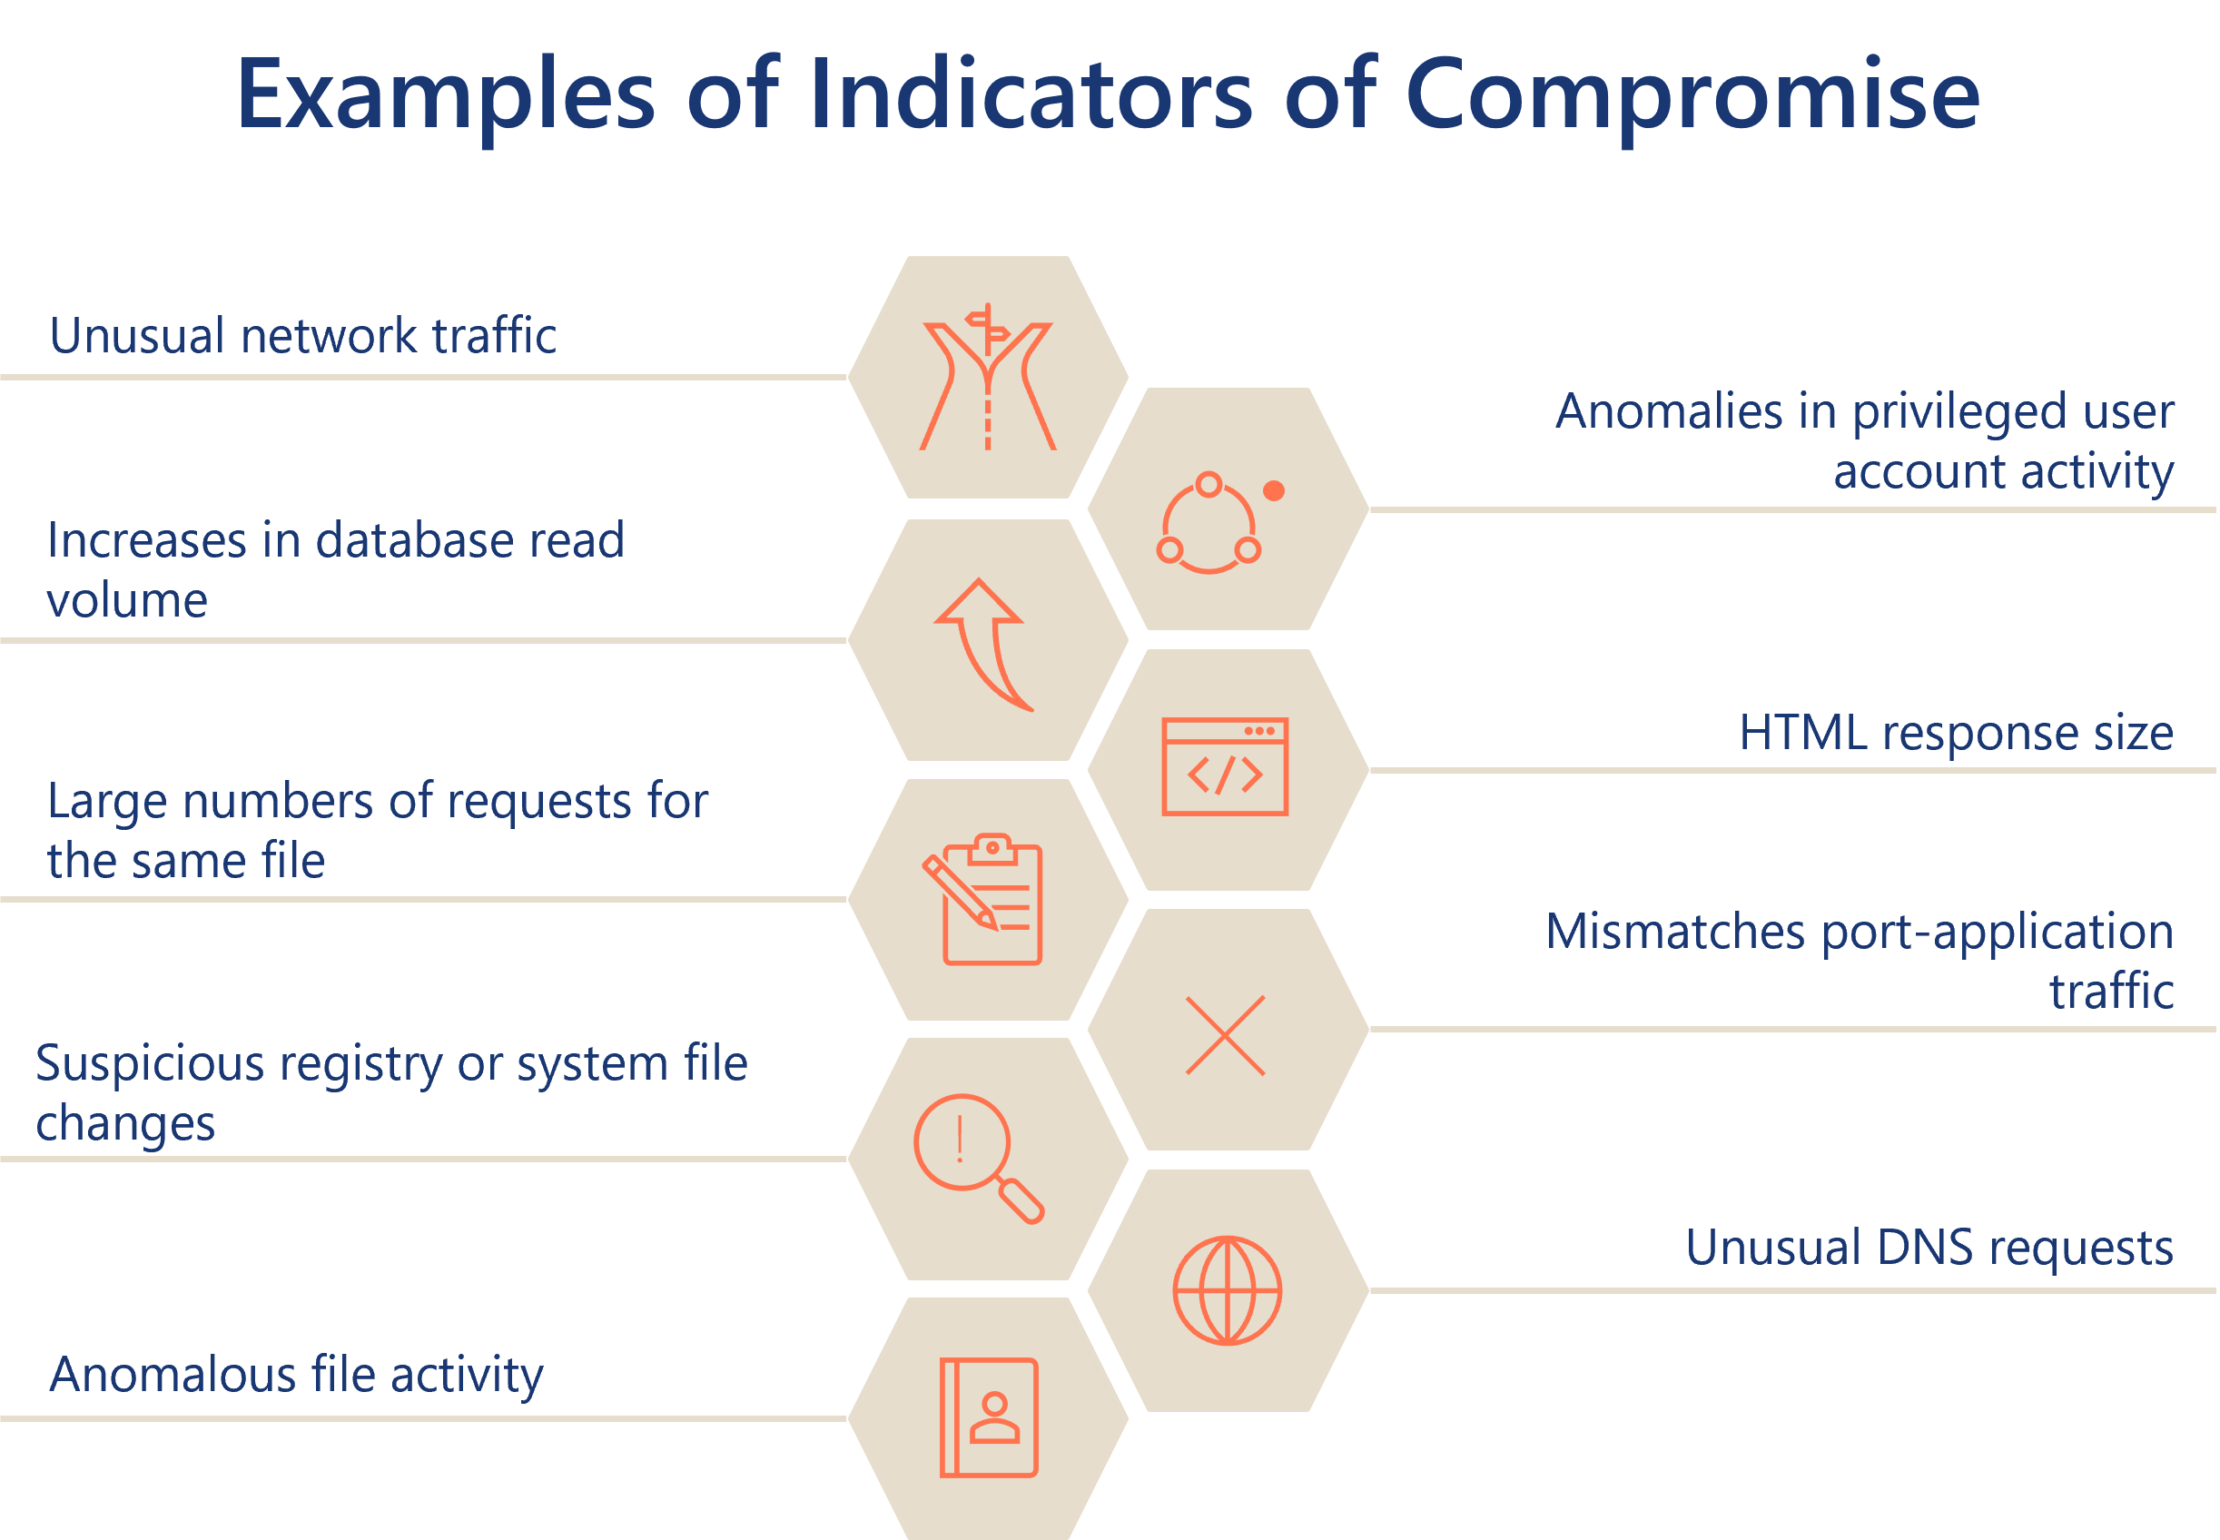
IOC’s, een afkorting van Indicators of Compromise, zijn technische aanwijzingen of digitale sporen die wijzen op een beveiligingsinbreuk of cyberaanval. Ze worden gebruikt om verdachte activiteiten op te sporen, te analyseren en erop te reageren.
Typische IOC’s zijn bijvoorbeeld verdachte IP-adressen, hashwaarden van geïnfecteerde bestanden, opvallende domeinnamen, ongebruikelijke aanmeldingen, gemanipuleerde registervermeldingen of bepaalde patronen in het netwerkverkeer. Ze worden gebruikt om gecompromitteerde systemen te identificeren, aanvalspaden te traceren en passende tegenmaatregelen te nemen.
Als onderdeel van darknet-monitoring of incidentresponsprocessen helpen IOC’s om inzicht te krijgen in de vraag of en hoe een aanvaller al toegang heeft gekregen tot systemen. Ze kunnen worden ingevoerd in beveiligingssystemen zoals firewalls, endpoint-detectietools of SIEM-platforms om aanvallen automatisch te detecteren en te blokkeren.
IOC’s zijn daarom een centraal instrument op het gebied van cyberverdediging. Ze stellen beveiligingsteams in staat sneller te reageren, de verspreiding van aanvallen te stoppen en verdere schade te voorkomen.